Sécurité offensive
Tests d’intrusion orientés impact métier.
Black, grey ou white box : un périmètre cadré, des failles prouvées, un rapport priorisé et un re-test des correctifs.
3 missions
Demander un devisCe que je teste
Identifier les failles exploitables (auth, API, OWASP, logique métier).
Ce que vous recevez
- Rapport priorisé
- PoC contrôlés
- Plan de remédiation
- Re-test
Ce qu’il me faut
- URL(s) et périmètre exact : domaines, sous-domaines, endpoints inclus et exclus
- Deux comptes de test par rôle applicatif (grey box)
- Documentation API : OpenAPI / Swagger ou collection Postman
- Environnement de préproduction, ou fenêtre de test validée en production
- Un contact technique joignable pendant les tests
Ce que je teste
Évaluer exposition, segmentation, services, Active Directory. Post-compromission : élévation, mouvements latéraux, impact.
Ce que vous recevez
- Cartographie
- Chaînes d’attaque
- Scénarios réalistes
- Priorisation
- Recommandations
- Remédiation
- Re-test
Ce qu’il me faut
- Un accès au réseau : VPN, VM ou poste fourni sur site
- Un compte utilisateur standard du domaine (scénario « employé compromis »)
- Plages IP du périmètre et liste des exclusions
- Fenêtres d’intervention validées
- Un contact d’urgence côté client
Ce que je teste
Surface d’attaque : domaines, fuites, actifs, empreinte publique.
Ce que vous recevez
- Inventaire
- Risques
- Quick wins
- Checklist
Ce qu’il me faut
- Nom de l’organisation, marques et filiales
- Domaines principaux
- Liste des dirigeants et collaborateurs clés à inclure, avec leur accord
- Aucun accès technique requis
Quelle approche ?
Black Box
Simulation d'attaque externe sans information préalable.
Idéal pour simuler un attaquant externe.
Vous fournissez
Une URL ou une plage d’adresses
Grey Box
Test avec accès partiel pour un scénario réaliste interne.
Idéal pour tester ce que peut faire un utilisateur authentifié : le meilleur rapport coût / couverture.
Vous fournissez
Un ou plusieurs comptes de test
White Box
Analyse approfondie avec accès code et architecture.
Idéal pour un audit en profondeur avant une certification ou une levée de fonds.
Vous fournissez
Accès au code source et à la documentation
PROCESS
Une méthode claire. Des livrables exploitables.
Pas de bruit. Du concret : preuves, priorisation, remédiation, re-test.
Etape active
01 / 07
Scoping
Périmètre, objectifs, règles d’engagement et validation écrite.
[ EXTRAIT DE LIVRABLE ]
Le rapport que vous recevez, en trois pages.
Extrait d’un rapport réellement produit, anonymisé : page de garde, constat critique détaillé, mesures correctives.
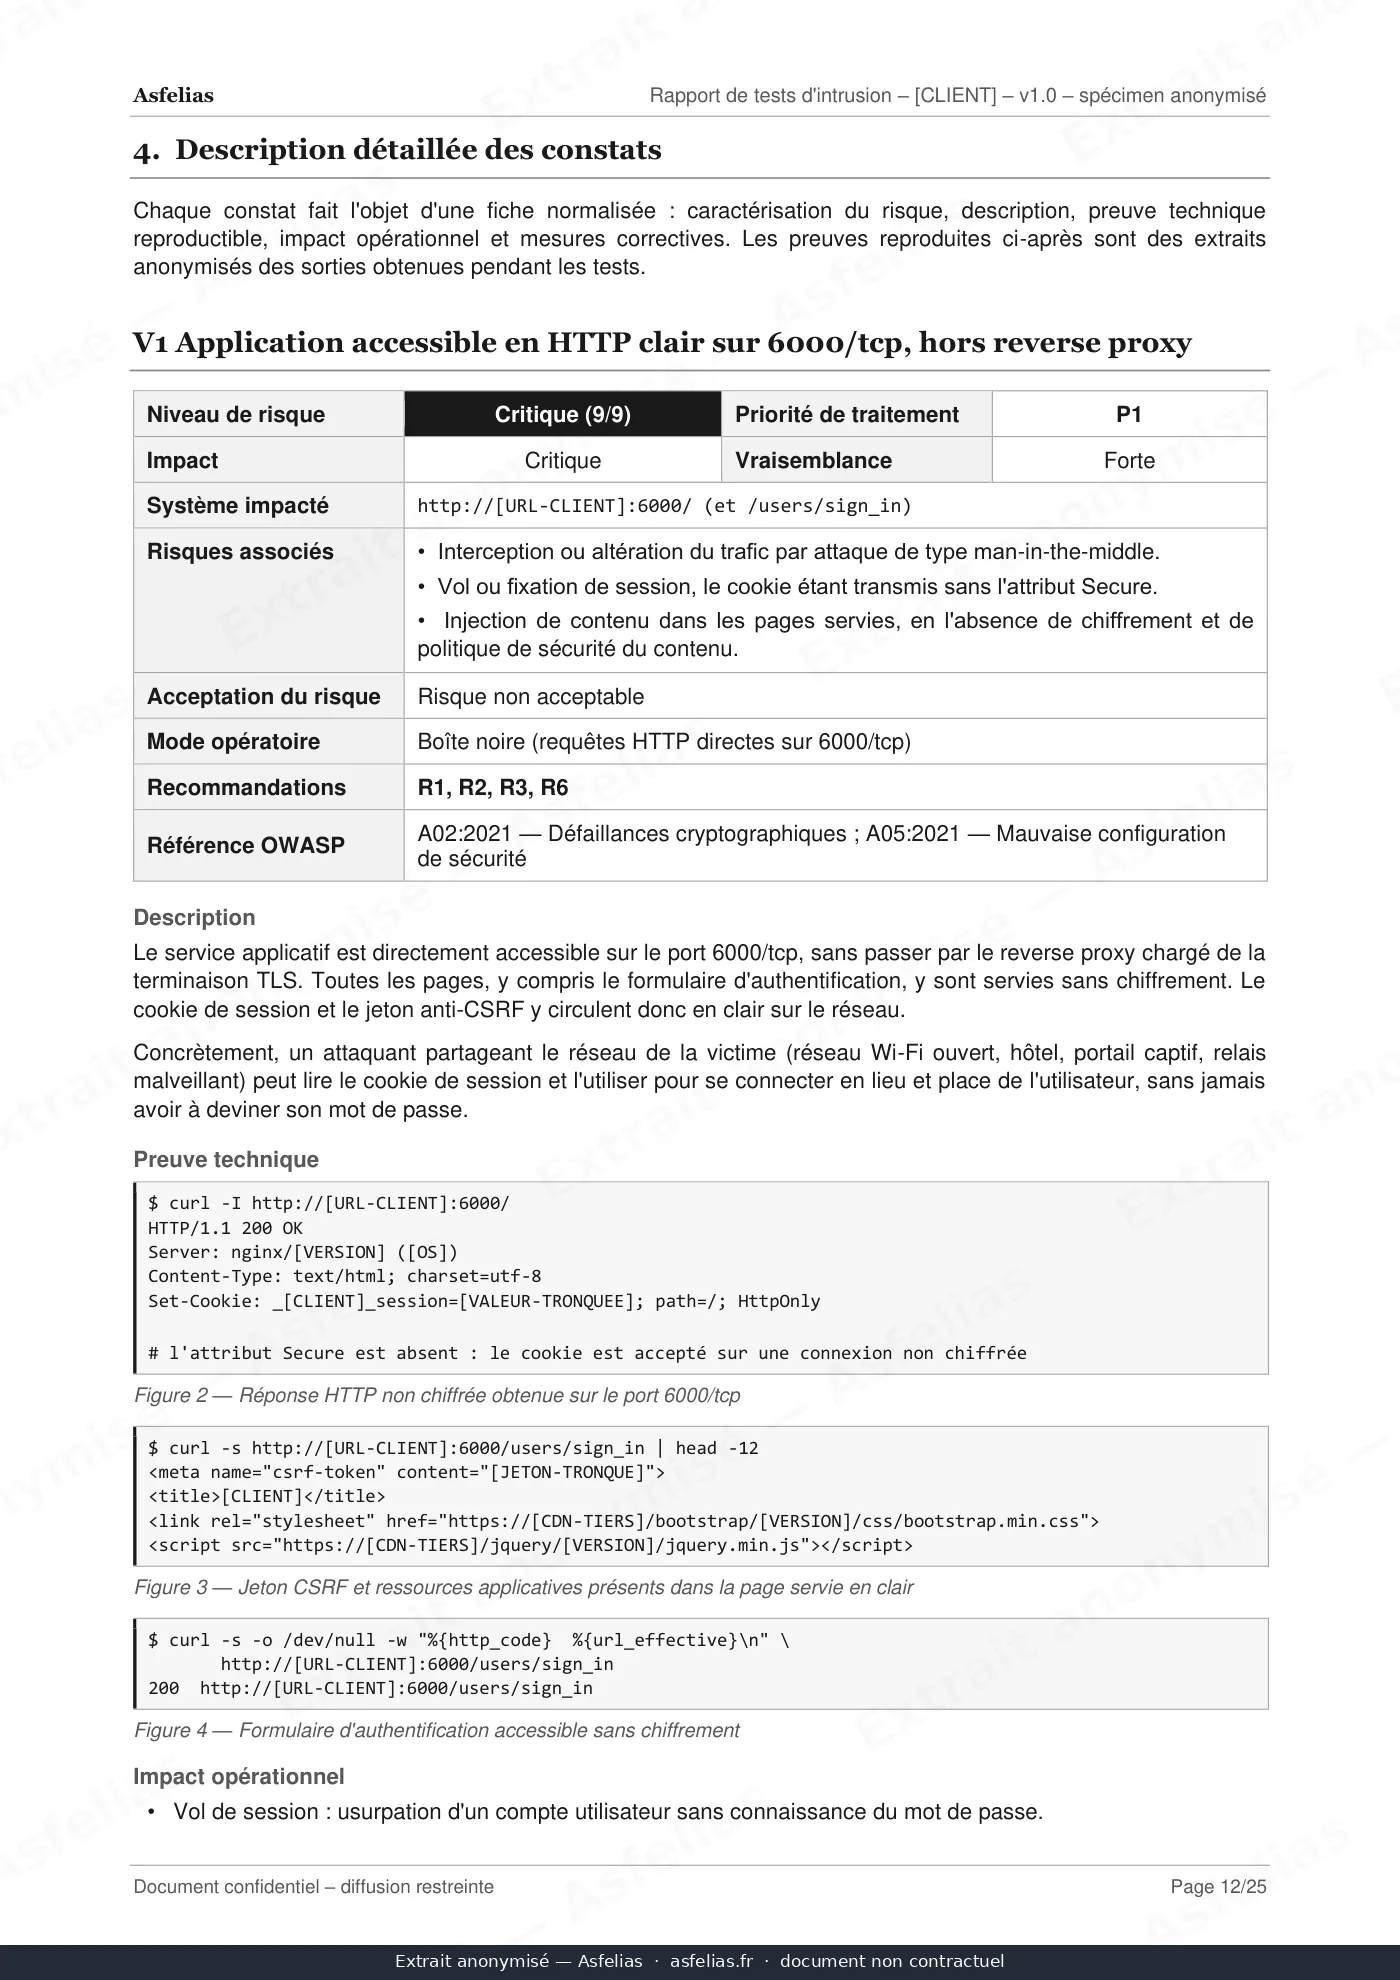
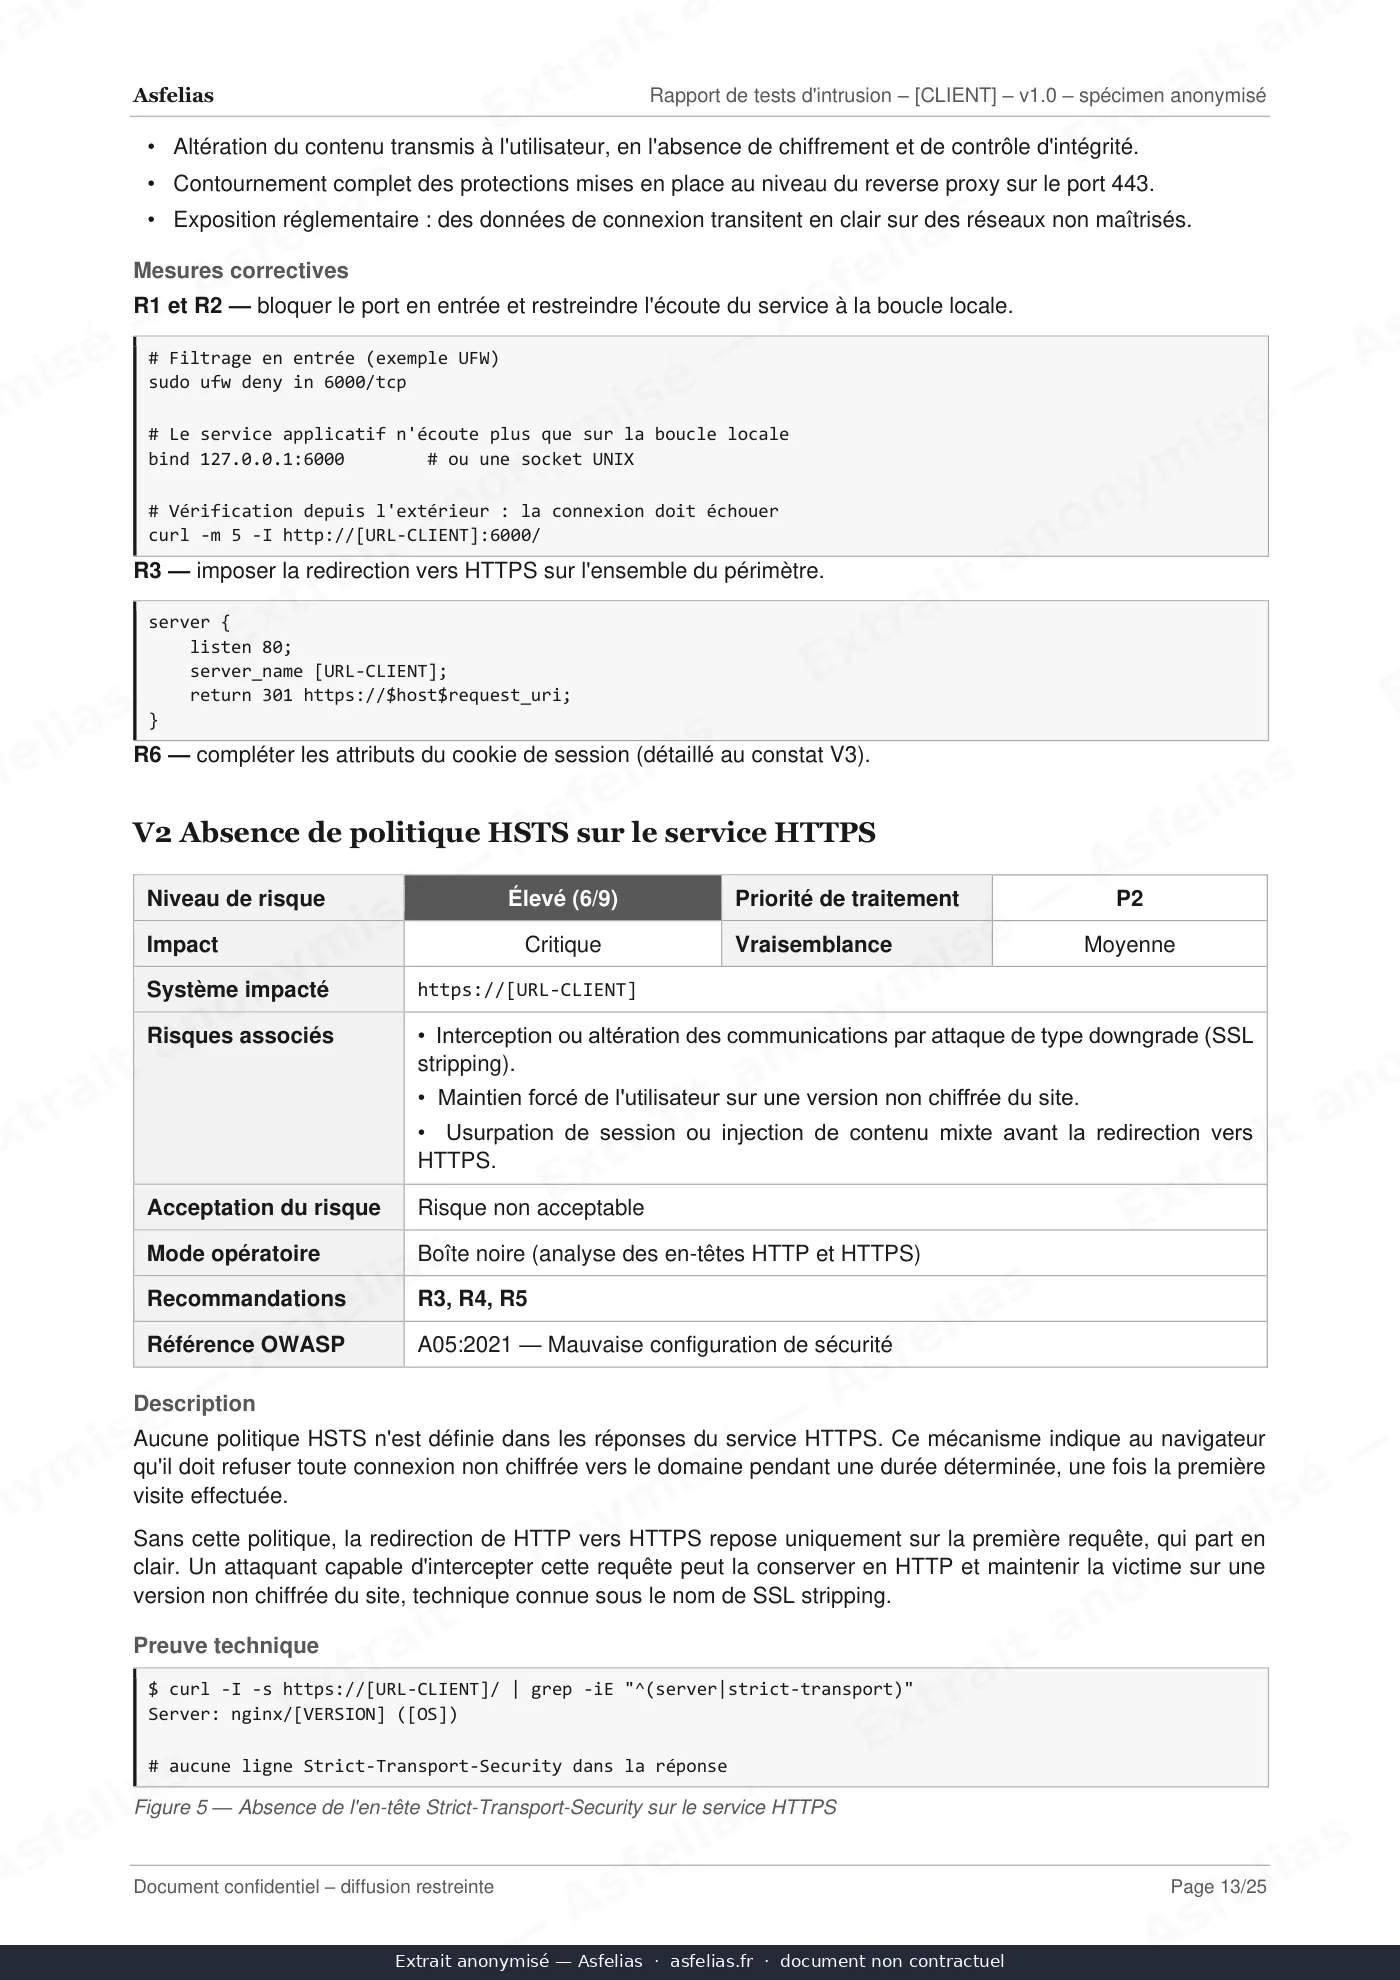
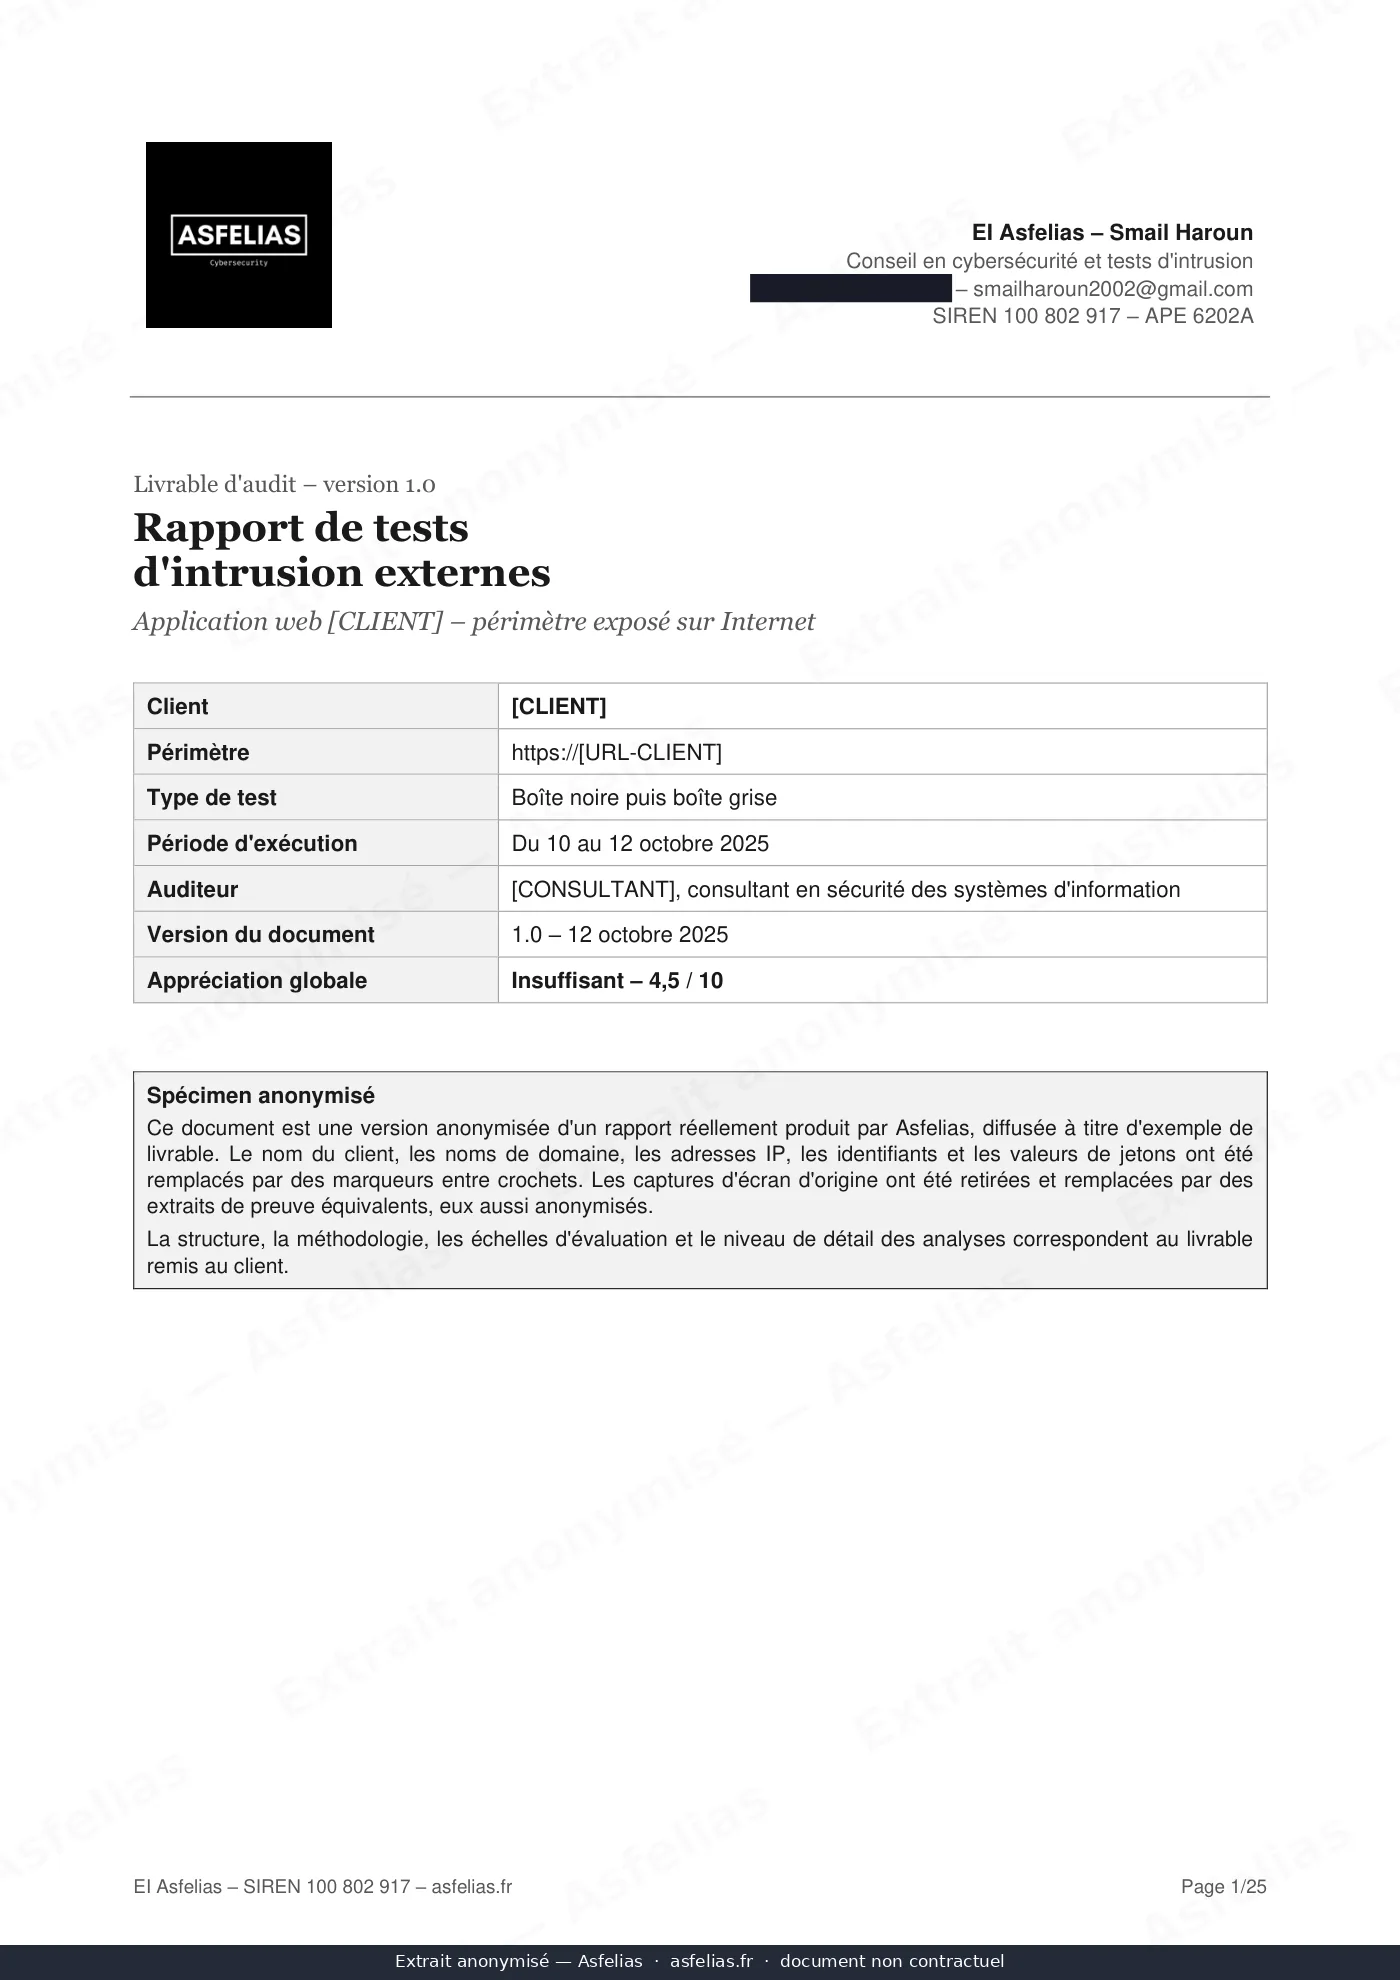
Les 3 pages de l’extrait
- 01Page de gardeCadrage de la mission : périmètre, type de test, période d’exécution et appréciation globale notée sur 10.
- 02Constat critique V1Fiche normalisée : niveau de risque, impact, vraisemblance, référence OWASP, description et preuve technique reproductible.
- 03Mesures correctivesImpact opérationnel puis correctifs concrets, donnés sous forme de commandes et de configuration à appliquer.
Le rapport complet (25 pages)
25
pages
7
constats
14
recommandations
- 01Synthèse exécutiveContexte, périmètre, appréciation globale notée et priorités d’action — lisible par une direction non technique.
- 02Synthèse techniquePositionnement OWASP Top 10, matrice de risque et fiche détaillée par constat : preuve reproductible et impact opérationnel.
- 03Plan de remédiation prioriséRecommandations classées P1 / P2 / P3, correctifs concrets et tableau de suivi de la remédiation.
Envoi par email, sous 48 h ouvrées. Aucun téléchargement en ligne.
Spécimen anonymisé : nom du client, noms de domaine, adresses IP, identifiants et valeurs de jetons ont été remplacés par des marqueurs entre crochets. La structure, la méthodologie et le niveau de détail correspondent au livrable remis au client.
Cadre d’intervention
Rien ne démarre sans cadre écrit.
Un test d’intrusion est une intrusion autorisée. Ce qui la rend légale, c’est le mandat — pas la bonne foi.
Responsabilité civile professionnelle
L’activité est couverte par une RC Pro. L’attestation est transmise sur demande, avant signature du devis.
NDA systématique
Un accord de confidentialité est signé avant tout échange technique, y compris pendant la phase de cadrage.
Autorisation de tests signée
Aucune sollicitation d’un système sans mandat écrit : périmètre, fenêtres d’intervention, adresses sources et contacts d’urgence sont fixés et signés avant le démarrage.
Confidentialité des livrables
Le rapport décrit des vulnérabilités non corrigées : diffusion restreinte au besoin d’en connaître, stockage protégé, et destruction des preuves de test à l’issue de la remédiation.
Questions fréquentes
Ce qu’on me demande avant de signer.
Les questions qui reviennent à chaque premier échange.
Poser la vôtreLes tests destructifs sont exclus par défaut. Les fenêtres d’intervention sont négociées au cadrage, souvent hors heures ouvrées, et un contact d’urgence est désigné des deux côtés pour interrompre la mission à tout moment. L’exploitation reste contrôlée : je démontre la faille, je ne vais pas au-delà de ce qui prouve l’impact.
Des forfaits, pas une facturation à la journée : le montant plancher de chaque type de mission est publié sur la page Tarifs. Le périmètre et la durée sont arrêtés pendant la phase de cadrage, et le devis est ferme avant le démarrage — pas de rallonge en cours de mission.
Un scanner liste des vulnérabilités supposées sans les vérifier : beaucoup de faux positifs, et rien sur la logique métier ni sur l’enchaînement des failles. Un pentest valide chaque faille à la main, les combine comme le ferait un attaquant et mesure l’impact réel, preuve à l’appui. Le scanner est un outil du pentest, pas un substitut.
Comptez 2 à 3 semaines entre le premier échange et le début des tests : le temps de cadrer le périmètre, puis de signer le devis, le NDA et l’autorisation de tests. Une mise en production imminente ? Dites-le dès le diagnostic.
Un rapport en trois parties : une synthèse exécutive lisible par une direction non technique, une synthèse technique où chaque constat porte sa preuve reproductible et son impact opérationnel, et un plan de remédiation priorisé P1 / P2 / P3. Un extrait anonymisé est consultable plus haut sur cette page.
Le contre-audit de vérification est compris dans les forfaits de pentest : une fois vos correctifs déployés, je rejoue les tests concernés et confirme la réduction du risque. Et une vulnérabilité critique ne vous attend pas jusqu’à la fin de la mission — elle vous est signalée le jour de sa découverte, avec les mesures d’urgence applicables.
CONTACT
Un projet à sécuriser ? Parlons-en.
Un premier échange permet de cadrer le périmètre, le niveau de risque et les livrables attendus. Sans engagement.
- Réponse sous 48 h ouvrées
- Sans engagement
- NDA signé avant tout échange technique
Smail Haroun
C’est moi qui vous réponds
Ce qui se passe ensuite
- 01Je vous réponds sous 48 h ouvrées
- 02Échange de 30 min en visio
- 03Compte-rendu écrit sous 24 h