ASFELIAS • Sécurité Offensive & DevSecOps
La cybersécurité d’un grand compte,à la mesure d’une PME.
Pentest, DevSecOps et RSSI / DPO externalisé pour les PME — avec une expertise des environnements de santé et de l’hébergement HDS.
- Forfait ferme
- Re-test des pentests inclus
- NDA + RC Pro
Partenaires

Référentiels appliqués
- ISO 27001
- RGPD
- NIS2
- OWASP Top 10
- EBIOS Risk Manager
Constat terrain
Les PME sont devenues la cible principale.
Prioriser les vulnérabilités critiques réduit fortement le risque d'incident.
Victimes PME
Élevé48 %
Des victimes d’incidents traitées par l’ANSSI en 2025 sont des TPE, PME ou ETI (37 % en 2024).
Failles exploitées
Critique20 %
Des violations de données commencent par l’exploitation d’une vulnérabilité — en hausse de 34 % sur un an.
Exploitées dès le jour J
Urgent29 %
Des vulnérabilités exploitées en 2025 l’ont été le jour de leur publication, ou avant.
Sources : ANSSI, Panorama de la cybermenace 2025 · Verizon, Data Breach Investigations Report 2025 · VulnCheck, State of Exploitation 2026.
Quand faire appel à Asfelias
Quatre situations où il ne faut pas attendre.
Votre situation n’est pas dans la liste, ou vous hésitez entre deux ? Trente minutes suffisent pour cadrer le besoin, sans engagement.
Diagnostic gratuit 30 min01
Une mise en production approche
Une application, une API ou un serveur va être exposé : le tester avant la mise en ligne, c’est corriger les failles avant qu’elles ne soient publiques.
Tester avant la mise en ligne02
Un client exige un pentest
Appel d’offres, référencement, questionnaire sécurité d’un grand compte : un rapport de tests d’intrusion daté et priorisé, à joindre à votre réponse.
Obtenir un rapport de pentest03
NIS2, ISO 27001, RGPD : des obligations à tenir
Analyse de risques, registre RGPD, préparation ISO 27001 selon le palier : un pilotage sécurité et conformité à temps partagé, sans recruter.
Piloter la conformité04
Vous traitez des données de santé
Elles doivent être confiées à un hébergeur certifié HDS : je vérifie vos hébergeurs et prestataires, et pilote la sécurité de ces données sensibles.
Sécuriser les données de santé
Expertises
Trois pôles. Une sécurité globale.
De l'audit offensif à la sécurisation de vos infrastructures critiques.
OFFENSIVE SECURITY
Tester
Pentests web, API et internes.
Audits dès1 200 € HT
- Pentest Web & API
- Pentest interne / Active Directory
- Audit d’exposition (OSINT)
DEVSECOPS / SYSADMIN
Sécuriser
Serveurs durcis, CI/CD sécurisée.
à partir de1 700 € HT
- Hardening Linux / Nginx
- Automatisation (Ansible)
- CI/CD sécurisé (Jenkins)
- Infra as Code (Terraform)
RSSI / DPO EXTERNALISÉ
Piloter
Sécurité et conformité, à temps partagé.
à partir de1 800 € HT/mois
- Pilotage sécurité à l’année, hébergement HDS vérifié
- Pentest annuel + suivi de remédiation
- Astreinte conseil + tableau de bord risques mensuel
Comment ça se passe
Trois étapes, sans surprise.
Diagnostic gratuit
Un échange pour comprendre votre contexte, vos contraintes et vos échéances. Sans engagement.
- Durée
- 30 min
- Livrable
- Compte-rendu écrit sous 24 h
Devis ferme
Périmètre, durée et livrables écrits avant de commencer. Le montant ne bouge plus une fois signé.
- Durée
- Sous 48 h
- Livrable
- Devis ferme
Mission et re-test
Tests sous mandat signé, faille critique signalée le jour même, rapport priorisé, puis re-test de vos correctifs.
- Durée
- Selon le périmètre
- Livrable
- Rapport priorisé + re-test
Étude de cas
Un cas, du problème au résultat.
Mission réelle, anonymisée : ni le nom du client ni ses systèmes ne sont publiés.
Lire l’étude de casProblème
Une solution métier à mettre en ligne sur deux serveurs neufs, préproduction et production, sans configuration de sécurité ni test préalable.
Intervention
Durcissement des deux serveurs par playbooks Ansible en 2 jours, rapport noté avant et après. Accompagnement au déploiement en préproduction, puis pentest de 4 jours (3 j de tests + 1 j de rapport) avant toute mise en ligne.
Résultat
La faille critique a été signalée le jour même et chaque correctif validé avant la production. La mise en ligne s’est faite sur une configuration déjà éprouvée.
Chiffres clés
Note de durcissement
60 → 80/100
Avant / après durcissement.
Vulnérabilités
6
Relevées par le pentest.
Critique
1
Critique sur les 6, signalée le jour même.
Faille critique en prod
0
Correctifs validés avant mise en ligne.
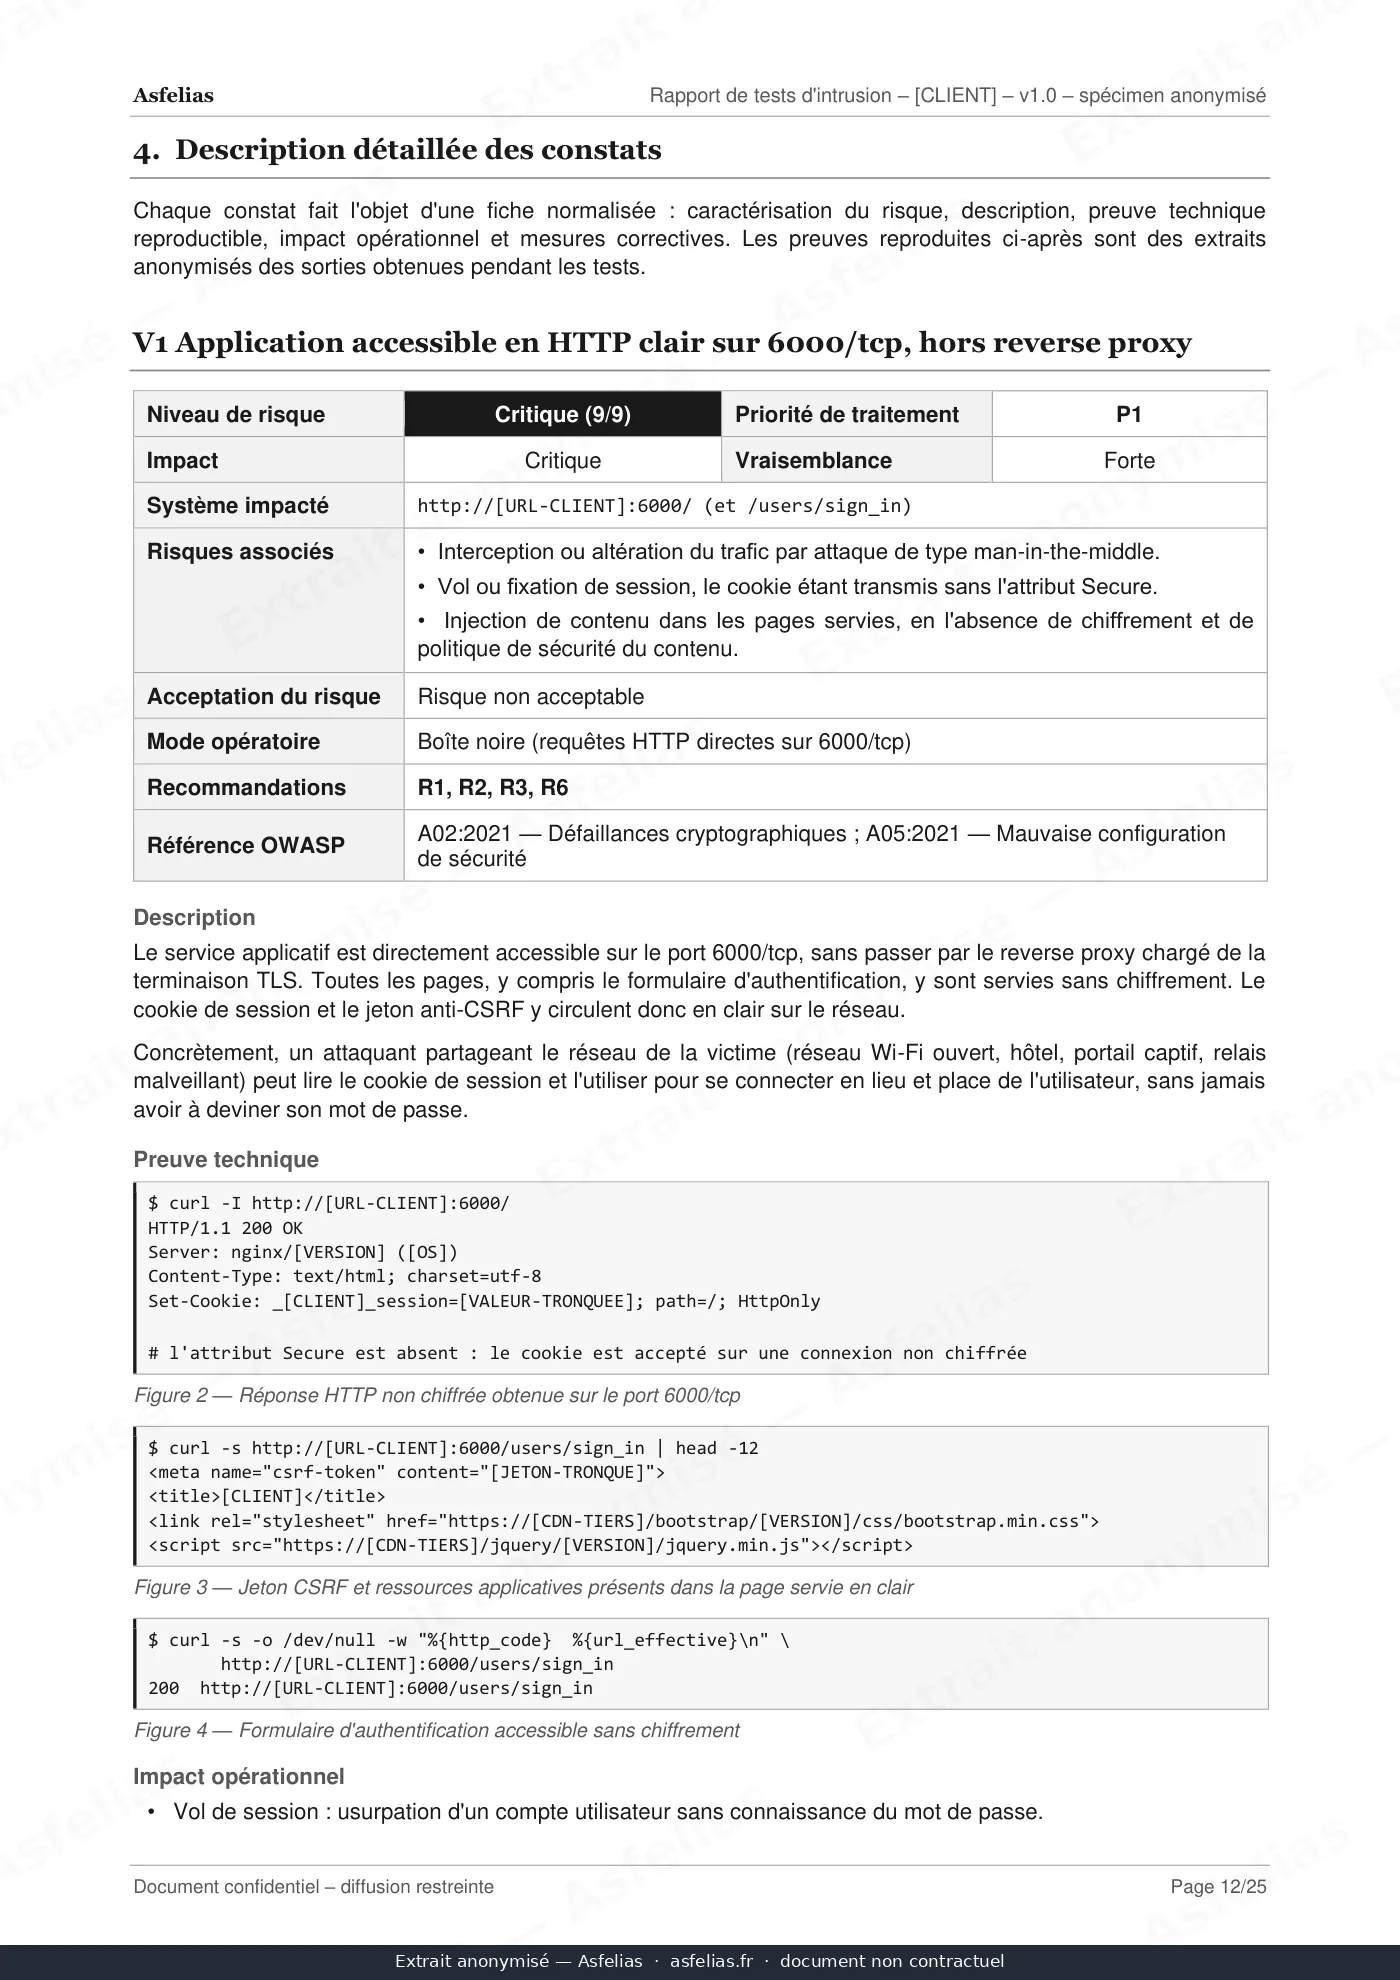
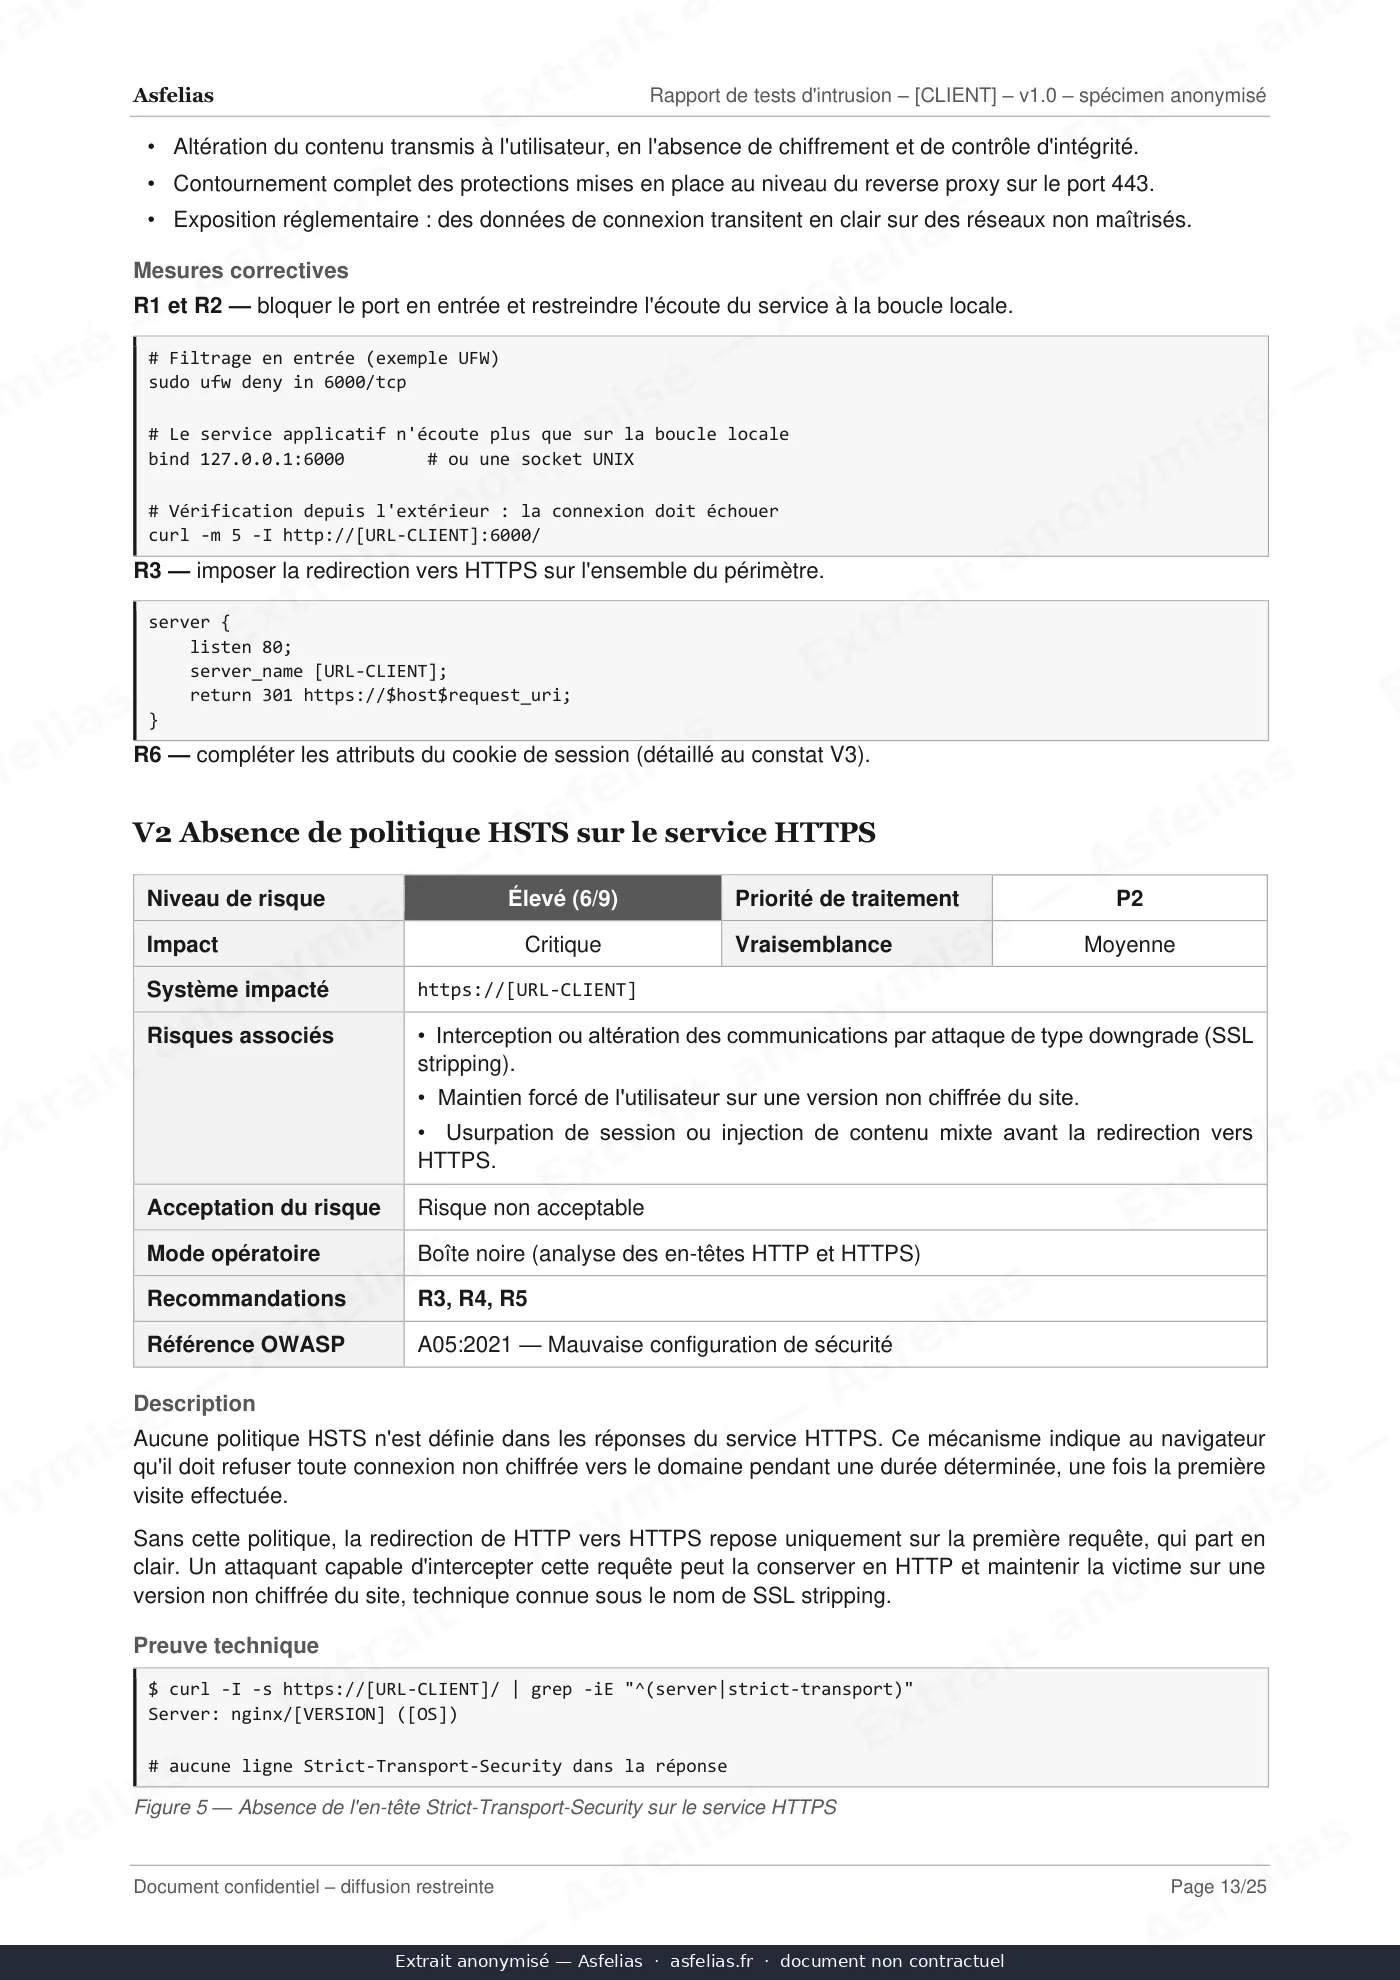
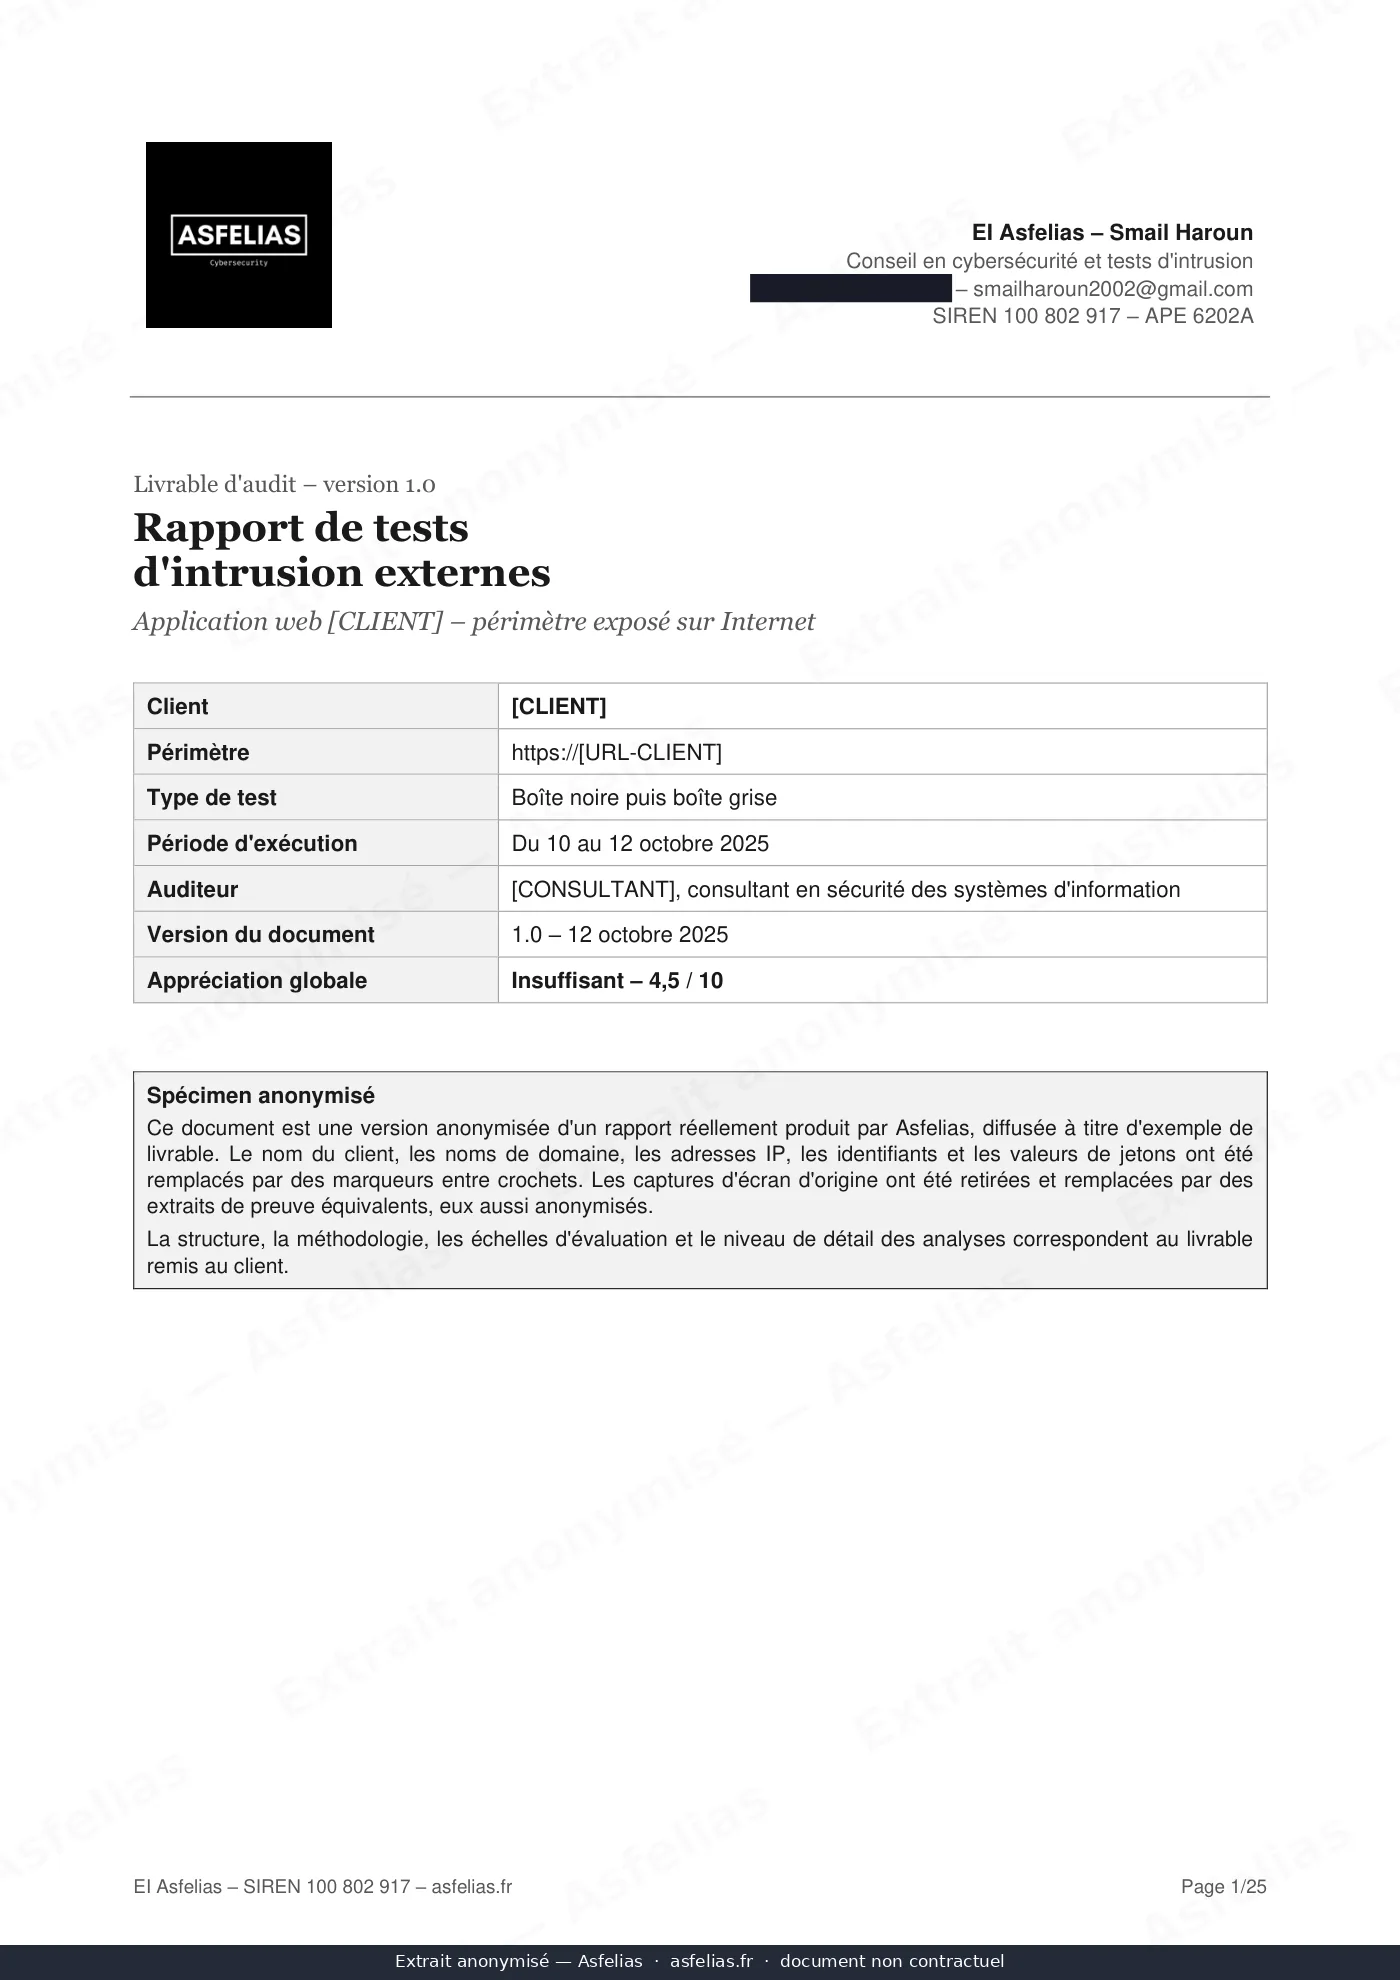
[ EXTRAIT DE LIVRABLE ]
Le rapport que vous recevez, en trois pages.
Synthèse exécutive, preuves reproductibles, plan de remédiation priorisé : trois pages extraites d’un rapport réel de 25 pages, anonymisé.
Voir l’extraitABOUT
Sécurité offensive, avec vision produit et remédiation.
Smail Haroun
RSSI en healthtech · Fondateur d’Asfelias
Je suis RSSI dans une healthtech qui confie ses données de santé à un hébergeur certifié HDS. Avec Asfelias, j’apporte la même exigence aux PME : je teste vos applications comme un attaquant, puis je vous aide à corriger, durcir et documenter, jusqu’à ce que la faille soit réellement fermée.
Paris, France · Interventions à distance · Clients internationaux
Repères
Formation
Bac+5
MSc Network & Security, ESME (RNCP 7)
Expérience
Santé
Infrastructures HDS en production
Référentiels
ISO 27001
RGPD, NIS2, OWASP, EBIOS RM
Offensif
HTB
Profil public tenu à jour
CONTACT
Un projet à sécuriser ? Parlons-en.
Un premier échange permet de cadrer le périmètre, le niveau de risque et les livrables attendus. Sans engagement.
- Réponse sous 48 h ouvrées
- Sans engagement
- NDA signé avant tout échange technique
Smail Haroun
C’est moi qui vous réponds
Ce qui se passe ensuite
- 01Je vous réponds sous 48 h ouvrées
- 02Échange de 30 min en visio
- 03Compte-rendu écrit sous 24 h